Ein umfassender Leitfaden zur KI-Abwehr zur Laufzeit
Da agentenbasierte KI die Unternehmenssicherheit grundlegend verändert, erfordert der KI-Schutz während der Laufzeit Einblick in Eingaben, Ausgaben, den Einsatz von Tools, den Datenzugriff und die Aktionen der Agenten während des Betriebs, um die Sicherheit von KI-Anwendungen und -Agenten zu gewährleisten.
Agentic AI integriert Risikomanagement in bewährte Arbeitsabläufe
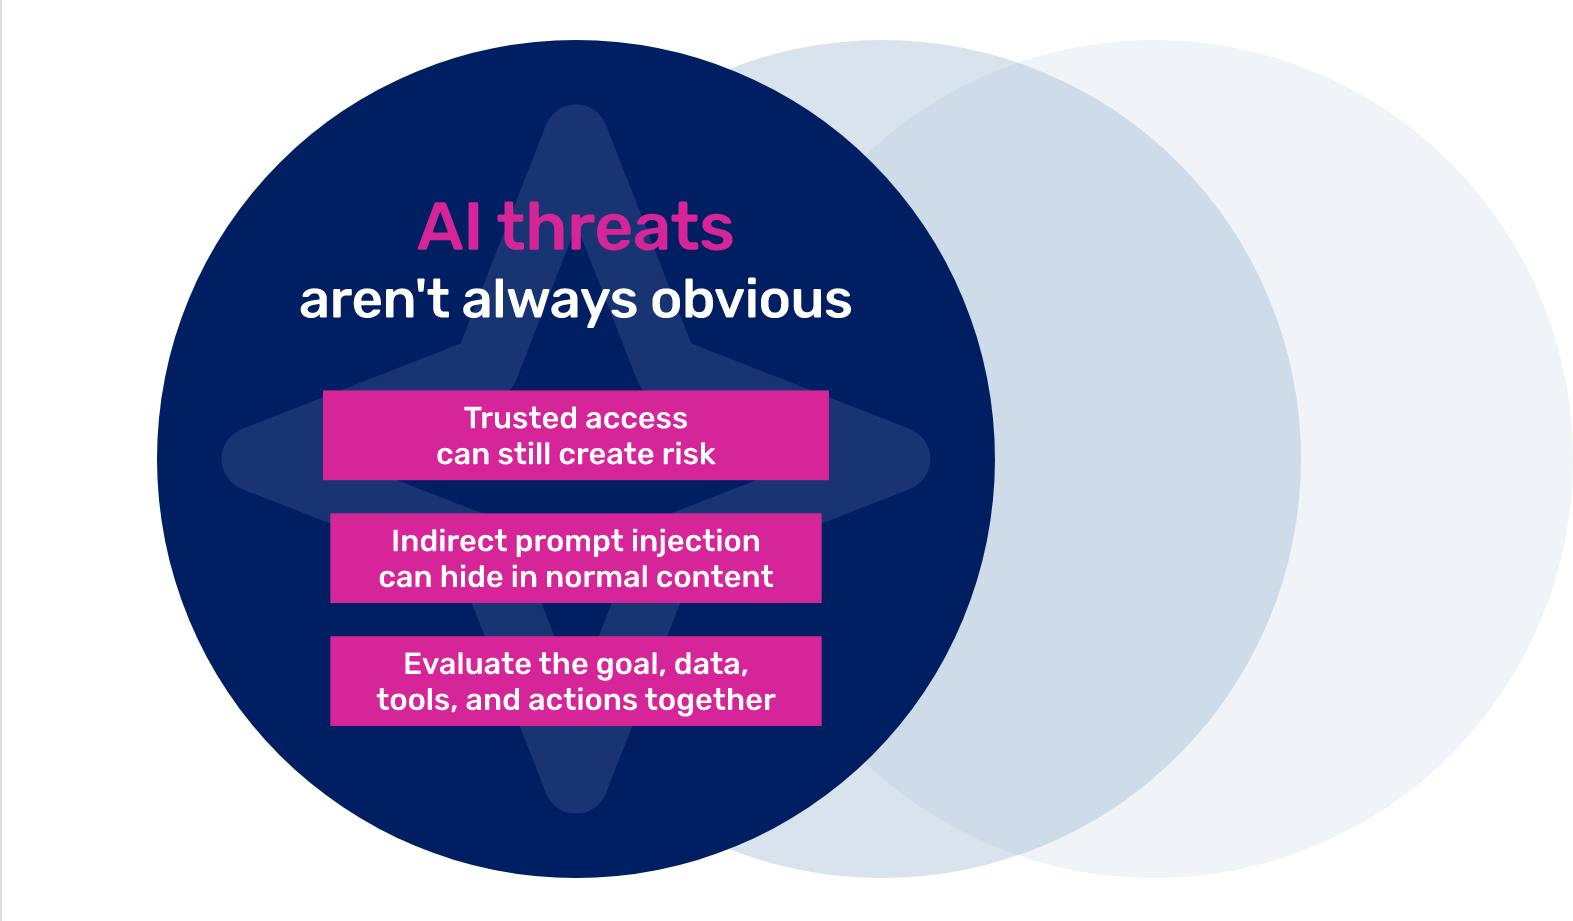
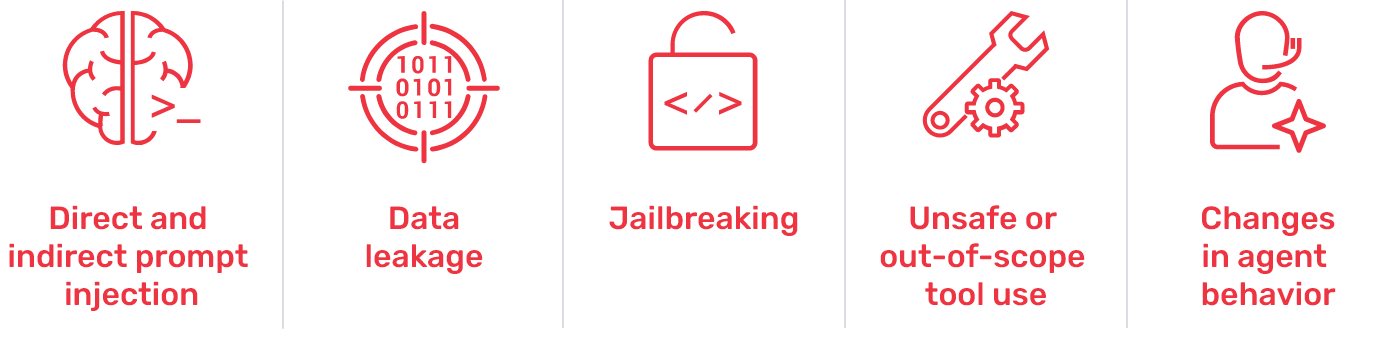
KI-Agenten werden zunehmend aus der Experimentierphase in den produktiven Einsatz überführt und erhalten dabei Zugriff auf Tools, Daten, APIs und Unternehmenssysteme. Dies führt zu einem neuen Sicherheitsproblem: Ein Agent kann zwar innerhalb seiner Berechtigungen bleiben, dennoch aber eine unsichere Aktion ausführen, wenn die Eingabe von Befehlen, offengelegte Daten oder die unerwartete Nutzung von Tools sein Verhalten während des Betriebs verändern.
In diesem Leitfaden wird erläutert, wie eine KI-basierte Laufzeit-Sicherheitslösung Sicherheitsteams dabei unterstützt, die Aktivitäten der Agenten zu überwachen, riskantes Verhalten in Echtzeit zu erkennen und Richtlinien durchzusetzen.
Tests und Protokolle reichen nicht aus
für eine KI-basierte Verteidigung zur Laufzeit
Durch Red-Teaming lassen sich Schwachstellen bereits vor der Bereitstellung aufdecken, und Protokolle zeigen im Nachhinein, was geschehen ist. Eine KI-basierte Laufzeitabwehr schließt die Lücke zwischen diesen beiden Zeitpunkten, indem sie Eingaben, Ausgaben und Agentenaktionen während der Ausführung von KI-Anwendungen überwacht, sodass unsicheres Verhalten erkannt und behoben werden kann, bevor die Ausführung abgeschlossen ist.
Ein praktischer Ansatzpunkt für KI-basierte Verteidigung zur Laufzeit
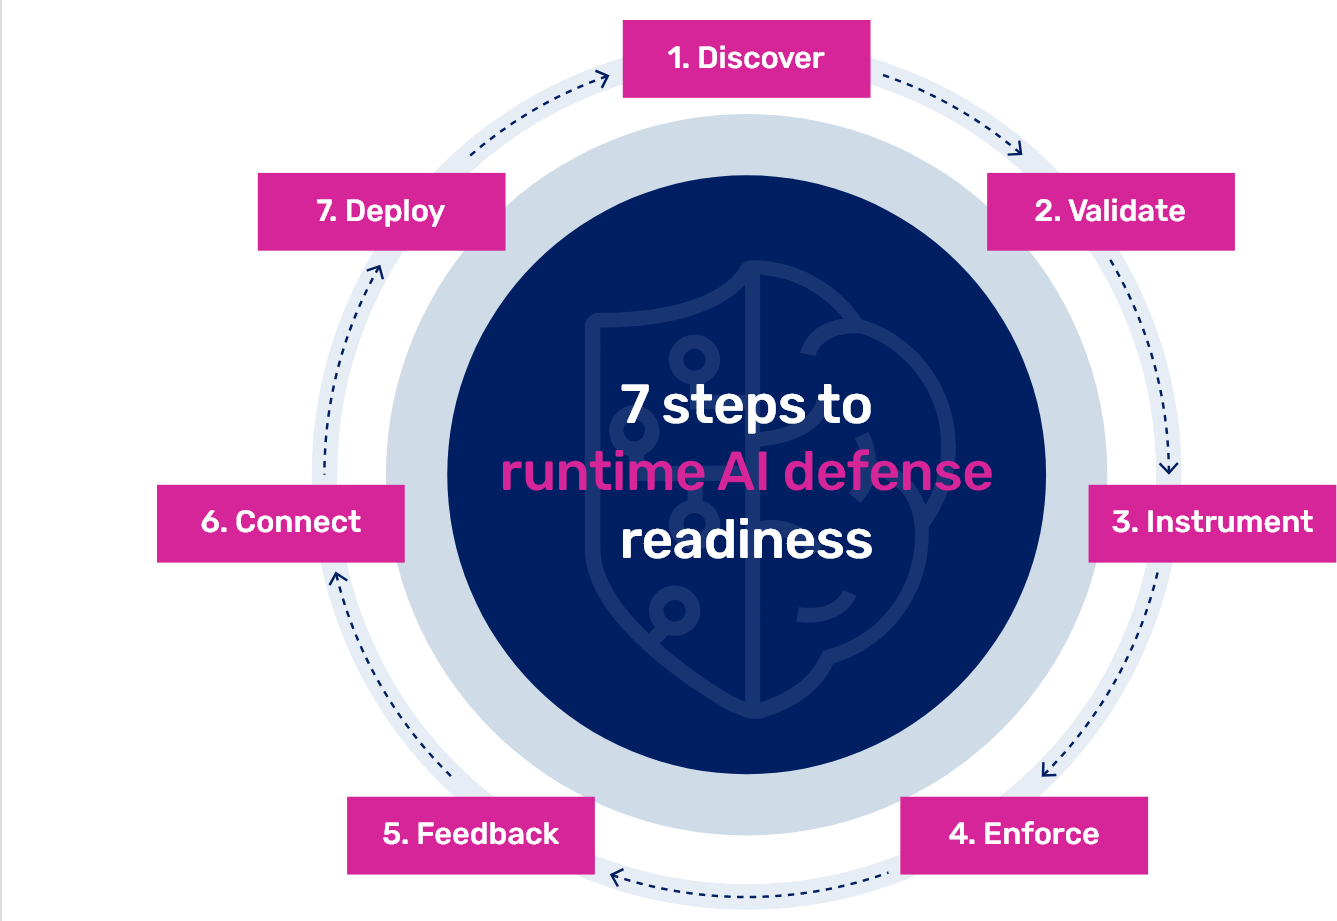
Die KI-Abwehr zur Laufzeit ersetzt nicht die bereits vorhandene Sicherheitsinfrastruktur. Lesen Sie den Leitfaden, um sieben praktische Schritte kennenzulernen, die Sicherheitsteams als Ausgangspunkt für den Aufbau eines Laufzeitschutzes für die KI-Agenten, -Tools, -Daten und -Workflows nutzen können, die bereits in ihrer Umgebung im Einsatz sind.
Die ganze Geschichte finden Sie in unserem kostenlosen Leitfaden
Erfahren Sie, wie Sie Agentic AI von der Testphase bis zur Laufzeit absichern können